Segurança
Arquitetura
Oito camadas
- 01
Decisão no próprio computador
Mensagens e arquivos são inspecionados localmente pela extensão. Para decidir um bloqueio de texto, nenhum conteúdo vai ao servidor. Sem rede, a última política assinada continua valendo.
- 02
Política assinada
As regras chegam assinadas digitalmente. Uma política adulterada no computador é recusada, e a extensão continua com a última versão íntegra.
- 03
Criptografia por cliente
Evidências, gravações e transcrições são cifradas com chave exclusiva de cada cliente (AES-256-GCM, envelope com KMS). Em trânsito, TLS 1.2 ou superior.
- 04
Isolamento entre clientes
Cada consulta ao banco é filtrada pelo cliente no próprio banco de dados (row-level security), não só na aplicação. Testes automatizados tentam atravessar clientes a cada versão.
- 05
Mínimo de dado
Eventos guardam amostras mascaradas. Conteúdo integral só existe quando a política pede evidência, e então cifrado e com retenção definida.
- 06
Auditoria imutável
Ações de administradores, aprovações, reproduções de gravação e buscas em transcrições ficam em trilha que não pode ser editada. Opcionalmente em armazenamento WORM.
- 07
Acesso ao console
Login com Microsoft Entra ID (SSO), papéis por função e escopo, sessão com expiração e registro de cada acesso a dado sensível.
- 08
Residência de dados
Arquivos no Brasil, na União Europeia ou nos Estados Unidos, conforme o cliente. Infraestrutura na Oracle Cloud Infrastructure.
Hospedagem e certificações
Oracle Cloud, região escolhida, controles mapeados
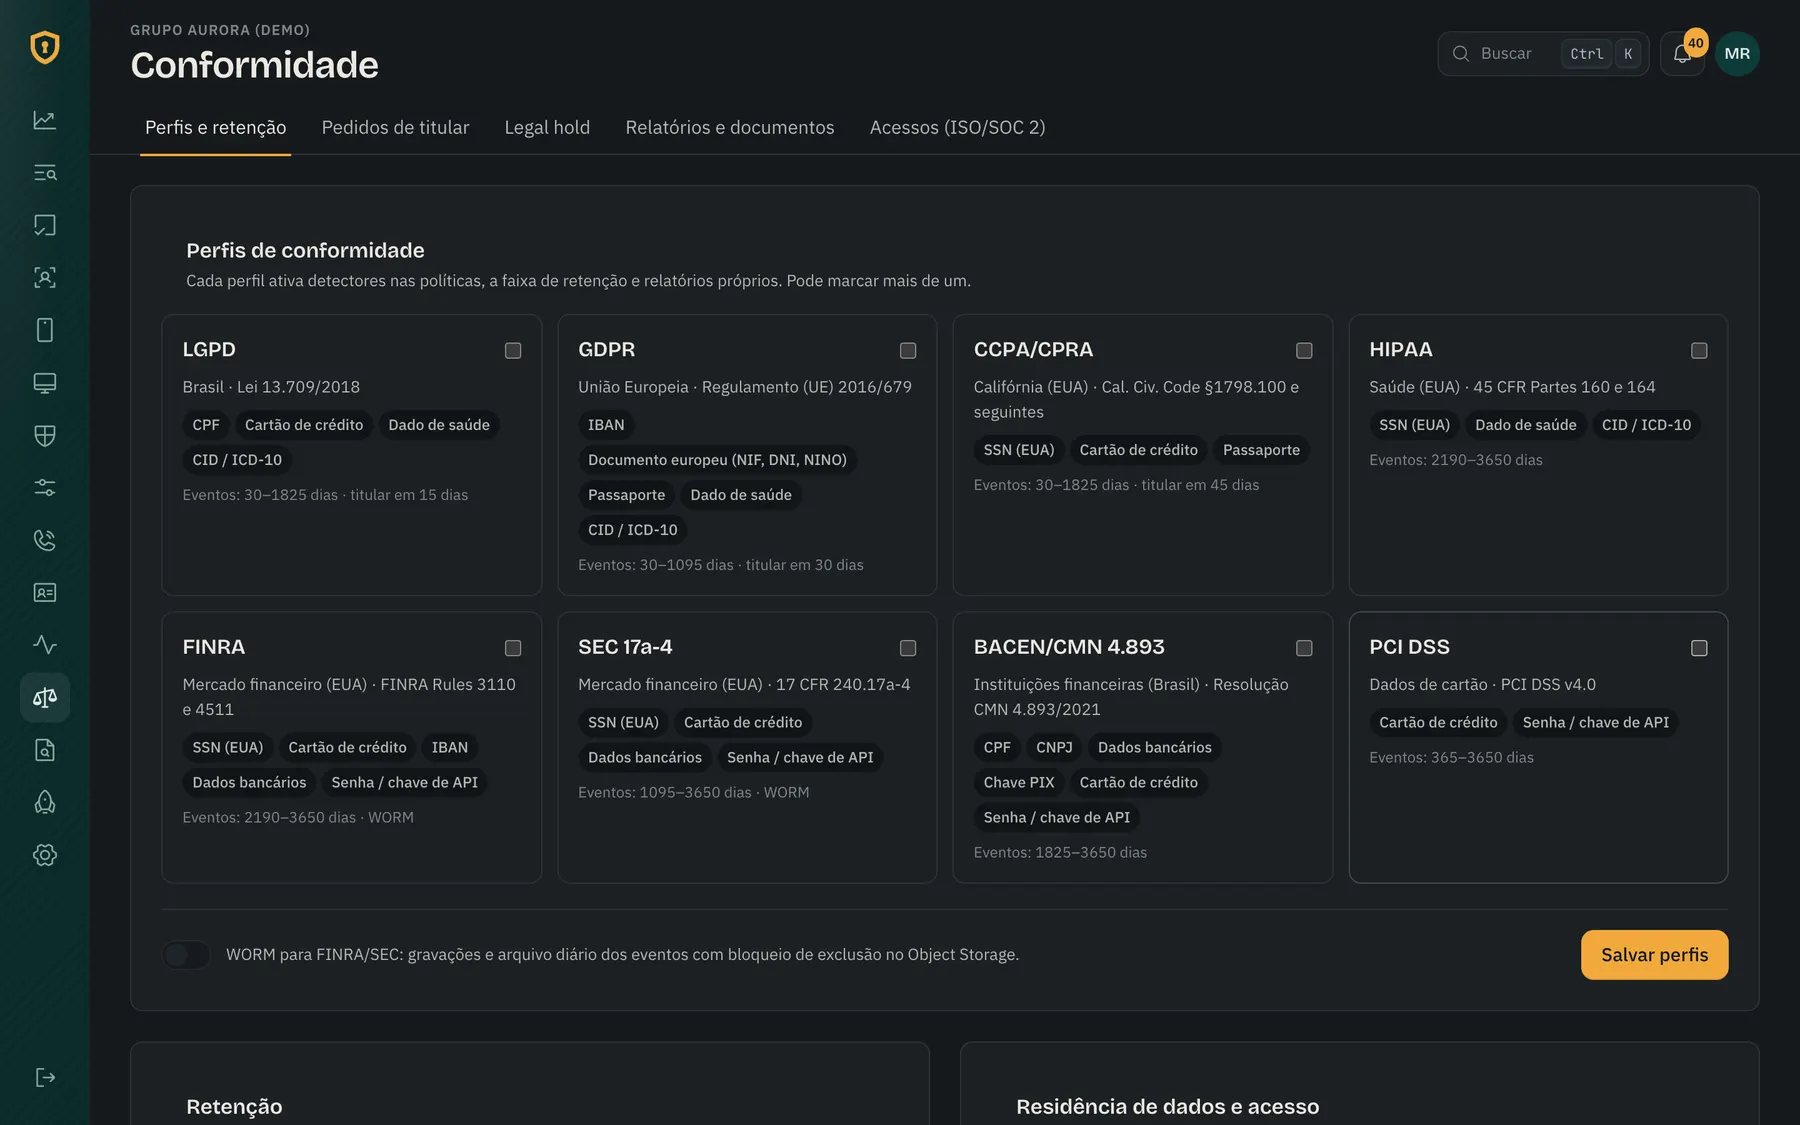
O console mostra o mapeamento dos controles do produto para ISO/IEC 27001 e SOC 2, com evidências exportáveis para o seu auditor.
- TLS 1.2+
- AES-256-GCM
- SSO Entra ID
- ISO 27001: em preparação
- SOC 2 Tipo II: em preparação
Encontrou uma vulnerabilidade? Escreva para seguranca@zapshield.com.br. Respondemos em até 2 dias úteis.
Quer o questionário de segurança preenchido?
Enviamos o pacote de segurança junto com a proposta.